Entre hygiène informatique, protection des données et outils pratiques, l’organisation prépare ses équipes aux enjeux de la cyberattaque ou de la cybersécurité
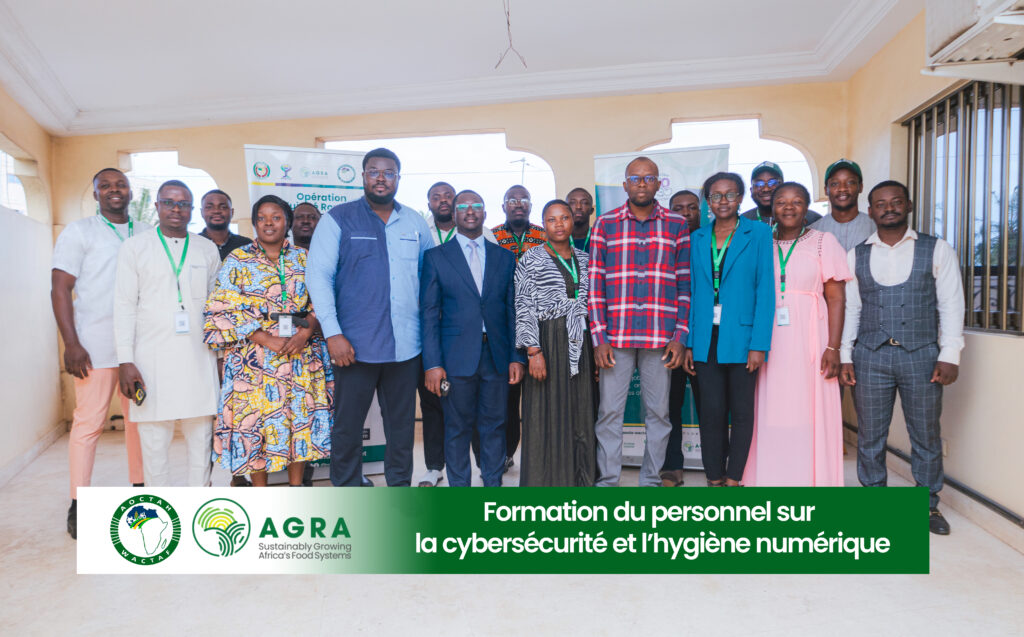
Du 16 au 19 septembre, l’Association Ouest-Africaine du Commerce Transfrontalier des produits Alimentaires, Agro-sylvo-pastoraux et Halieutiques (AOCTAH) a réuni son personnel pour une session intensive de formation consacrée à la cybersécurité et à l’hygiène numérique. Animé par les experts Alexandre NOTOKPE et Rodrigue KOUSSITO, cet atelier de quatre jours (4) visait à doter l’association de réflexes et d’outils opérationnels pour protéger ses flux digitaux et sécuriser ses partenariats commerciaux.
Alors que les transactions transfrontalières se numérisent à grande vitesse, la vulnérabilité des acteurs économiques s’est accrue dans la région. En Afrique de l’Ouest, les fraudes liées aux paiements mobiles et aux arnaques ciblées enregistrent une forte progression, la grande majorité des cyberattaques réussies exploitant une erreur humaine plutôt qu’une faille technique.
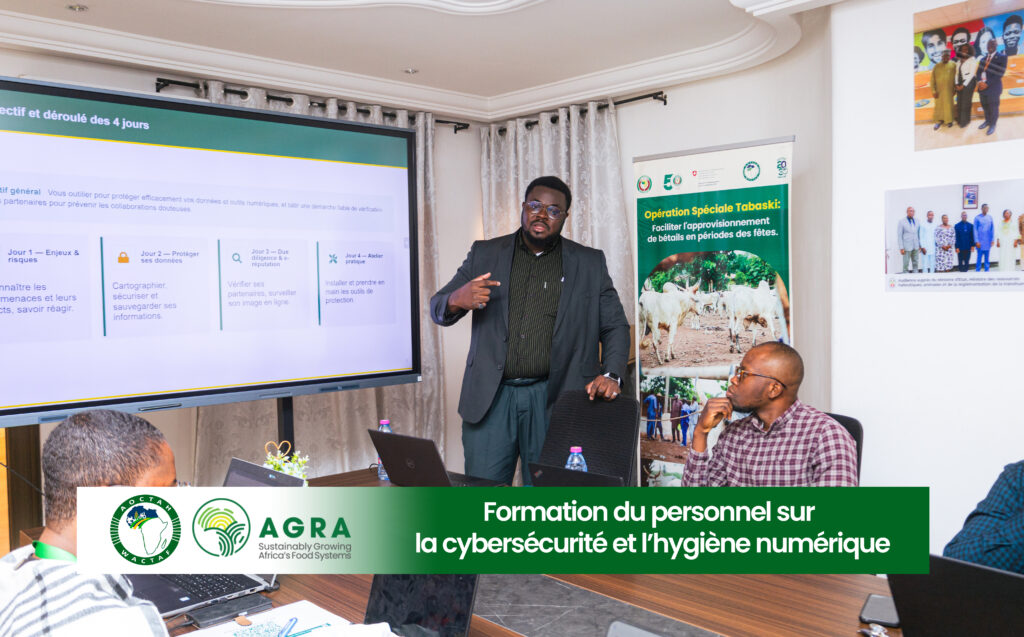
La session s’est ouverte sur l’hygiène numérique. Au cours de la première journée, les collaborateurs ont révisé les réflexes fondamentaux du quotidien et la manipulation psychologique utilisés dans le phishing, les ransomwares et les fausses demandes de paiement. La procédure de réaction d’urgence en cas d’incident y a été clairement expliqué, imposant de déconnecter le réseau, de conserver l’appareil allumé, d’alerter les responsables et de signaler l’attaque aux autorités compétentes comme le CERT.tg. Ces premières notions ont posé les bases théoriques nécessaires à une meilleure prise de conscience des vulnérabilités individuelles et collectives.
La deuxième journée a été consacrée à la protection des informations sensibles. Les participants ont appris à identifier les données critiques manipulées par l’AOCTAH, puis à effectuer une géocartographie précise de leurs flux et de leur stockage. Cette étape de diagnostic a ouvert la voie à la mise en œuvre de protocoles de sécurité adaptés et à l’adoption des meilleures pratiques en matière de confidentialité (codes PIN et OTP), tout en officialisant la règle de sauvegarde 3-2-1. Un accent particulier a été mis sur la vérification systématique des soldes Mobile Money via application ou code USSD avant toute transaction ; expédition de marchandise.
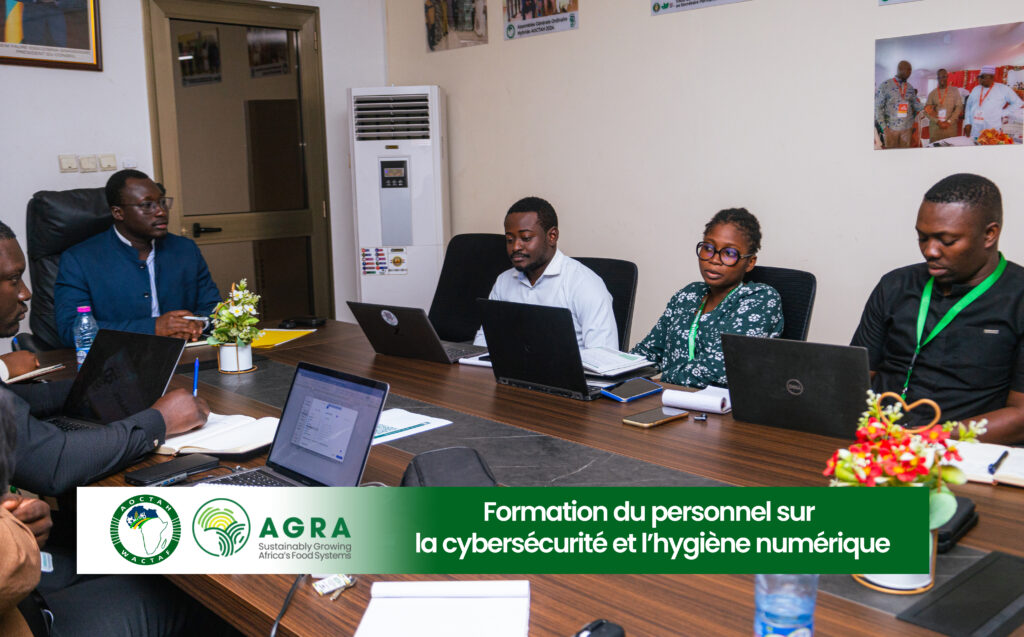
La troisième journée s’est concentrée sur la due diligence et la préservation de l’e-réputation. Pour contrer les fausses entreprises et les partenaires douteux, les équipes ont expérimenté la méthode des deux numéros en croisant le Registre du Commerce (RCCM OHADA) et l’Identifiant Fiscal. L’analyse de l’image de marque et la détection des faux comptes sociaux ont complété ces travaux.
L’atelier a permis de développer une maîtrise des traces numériques tout en favorisant l’instauration de leviers de contrôle pour préserver la notoriété de l’AOCTAH.
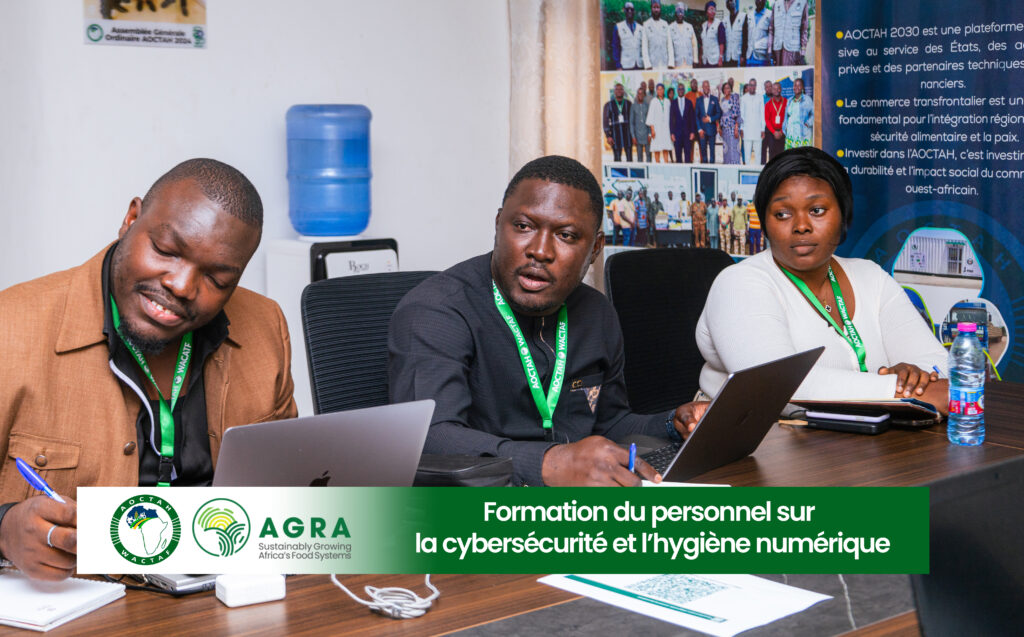
Enfin, la dernière journée a transformé la théorie en pratique opérationnelle. Chaque participant a configuré sa propre boîte à outils de protection sur ses appareils, incluant le gestionnaire de mots de passe Bitwarden, la double authentification via Google Authenticator, le contrôle des fuites de courriels et la sécurisation des messageries professionnelles.
En renforçant ainsi les compétences de ses équipes, l’AOCTAH donne tout son sens à sa mission de tiers de confiance pour le commerce en Afrique de l’Ouest, prouvant qu’un personnel formé constitue le premier rempart contre les cybermenaces.